Alberto Daniel Hill: De Incidente a Crisis Nacional: La Extorsión de Crypto24 al BHU y el Robo Masivo de 700GB de Datos Sensibles

Alberto Daniel Hill: De Incidente a Crisis Nacional: La Extorsión de Crypto24 al BHU y el Robo Masivo de 700GB de Datos Sensibles

SECTION I: Resumen Ejecutivo e Implicaciones Estratégicas de la Extorsión Confirmada


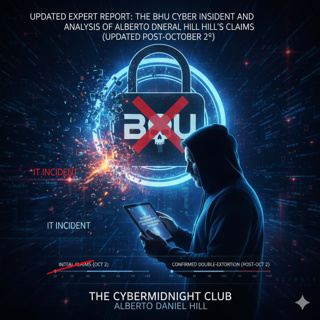
Este informe experto proporciona un análisis exhaustivo y actualizado del incidente cibernético que afectó al Banco Hipotecario del Uruguay (BHU), una institución financiera estatal crítica. El informe sintetiza la estrategia inicial de minimización institucional (alrededor del 2 de octubre de 2025) con la prueba definitiva de compromiso y extorsión entregada por el grupo de ransomware Crypto24 el 4 de octubre de 2025. La confirmación de la autoría del ataque y la escala del robo de datos—más de 700GB de Información de Identificación Personal (PII) altamente sensible de clientes—recalifican el evento, transformándolo de un genérico "incidente informático" gestionable a una crisis nacional de seguridad financiera con implicaciones catastróficas que involucran doble extorsión y una masiva responsabilidad regulatoria.


El cambio drástico en la clasificación del incidente es la conclusión más relevante de esta actualización. La narrativa oficial del BHU, que describió el evento como un simple "incidente informático" que requería un cierre temporal de la red , ha quedado institucionalmente invalidada y obsoleta tras la divulgación pública de Crypto24 [Image 1]. El incidente está ahora definitivamente clasificado como un ataque de


ransomware de doble extorsión sofisticado y coordinado.


La escala del daño es catastrófica. La exfiltración de 700GB de PII sensible, que pertenece a una clientela especializada de titulares de hipotecas , no solo constituye una violación extrema de la confianza pública, sino que también genera una responsabilidad legal masiva bajo la Ley N° 18.331 de Uruguay sobre Protección de Datos Personales. Este volumen de datos robados no es un evento común; se alinea con las evaluaciones de riesgo de máxima gravedad para el sector financiero.


En cuanto al discurso público, si bien la afirmación técnica específica de Alberto Daniel Hill (ADH) sobre el robo de 30,000 certificados PKI nacionales sigue siendo fáctica y empíricamente insostenible , la confirmación del robo masivo de datos por Crypto24 valida su tesis central: que las instituciones estatales uruguayas son inherentemente vulnerables a fallas cibernéticas catastróficas y recurren a la opacidad o la minimización para gestionar el riesgo reputacional. La falta de transparencia oficial por parte del BHU es el factor principal que ha permitido que la credibilidad de ADH se amplifique en el dominio público.


Finalmente, la respuesta del BHU al ataque expone una falla arquitectónica fundamental. La decisión obligatoria de implementar un cierre completo del sistema—el equivalente a un "interruptor de emergencia" institucional —constituye una crítica implícita al diseño de su arquitectura de TI. Esto sugiere una deficiencia crítica en la segmentación de la red y la resiliencia del sistema, lo que permitió que la sofisticada intrusión de Crypto24 se moviera lateralmente sin control a través de los sistemas centrales de la banca.


El Estado uruguayo debe modificar inmediatamente su enfoque de gestión de crisis, pasando de la mera recuperación operativa a la mitigación de la responsabilidad legal y la protección de la integridad de los datos nacionales. Las acciones inmediatas deben incluir: la notificación obligatoria de la violación de datos, la preparación para enfrentar sanciones regulatorias de la Unidad Reguladora y de Control de Datos Personales (URCDP), y el inicio de una investigación forense completamente transparente para determinar el alcance exacto del PII comprometido contenido en los 700GB exfiltrados.

Conclusiones Clave e Implicaciones EstratégicasImperativos Inmediatos

https://x.com/ADanielHill/

https://cybermidnight.club

Det här avsnittet är hämtat från ett öppet RSS-flöde och publiceras inte av Podme. Det kan innehålla reklam.

Avsnitt(1035)

 UAlberta.ca Deep Dive: Institutional Technical Debt, Peer Apathy & The Cybermidnight Lens.

UAlberta.ca Deep Dive: Institutional Technical Debt, Peer Apathy & The Cybermidnight Lens.

Show Notes: In this 360-degree forensic deep dive, Alberto Daniel Hill unpacks the sprawling cybersecurity case study of uAlberta.ca—analyzing the 2023 BeeHive Systems vulnerability scan that uncovere...

7 Okt 1h 1min
Cas uAlberta.ca : Dette Technique Institutionnelle, Apathie des Pairs et l'Axe Cybermidnight.

Cas uAlberta.ca : Dette Technique Institutionnelle, Apathie des Pairs et l'Axe Cybermidnight.

Notes de l'Épisode : Dans cette analyse médico-légale à 360 degrés, Alberto Daniel Hill décortique le cas emblématique de la sécurité informatique de l'Université de l'Alberta (uAlberta.ca), en s'appu...

7 Okt 20min
Caso uAlberta.ca: Deuda Técnica Institucional, Apatía del Sector y el Enfoque Cybermidnight.

Caso uAlberta.ca: Deuda Técnica Institucional, Apatía del Sector y el Enfoque Cybermidnight.

Notas del Episodio: En este análisis forense integral de 360 grados, Alberto Daniel Hill desglosa el caso de ciberseguridad de la Universidad de Alberta (uAlberta.ca), examinando el informe de escaneo...

7 Okt 24min
Grabación Original: H1 - El Regreso Más Poderoso (Audio Raw Completo / X Space)

Grabación Original: H1 - El Regreso Más Poderoso (Audio Raw Completo / X Space)

🇪🇸 DESCRIPCIÓN EN ESPAÑOL (SPOTIFY)🎙️ Título del EpisodioGrabación Original: H1 - El Regreso Más Poderoso (Audio Raw Completo / X Space)Escucha la grabación íntegra y sin cortes del histórico X Spa...

29 Sep 3h 33min
Bandido Boss & The Fear Factory: Inside LATAM Cybercrime, Extortion SaaS, and Threat Manufacturing

Bandido Boss & The Fear Factory: Inside LATAM Cybercrime, Extortion SaaS, and Threat Manufacturing

🎙️ Spotify Episode TitleBandido Boss & The Fear Factory: Inside LATAM Cybercrime, Extortion SaaS, and Threat ManufacturingFrom multi-million dollar bank heists and cibernarco corridos to private thre...

29 Sep 52min
The Architecture of a Frame-Up

The Architecture of a Frame-Up

Show Title: The Architecture of Remorse — An Immersive Audio Drama by Alberto Daniel Hill[1][4]Episode Title: *EXTRA EPISODE — The Architecture of a Frame-Up (Progreso, Canelones · Tarantino Cut)*[2]S...

29 Sep 5min
MASTER DEEP DIVE — Alberto Daniel Hill's AI Architecture of Remorse: The Complete 5-Season Saga & Bonus Arcs

MASTER DEEP DIVE — Alberto Daniel Hill's AI Architecture of Remorse: The Complete 5-Season Saga & Bonus Arcs

EPISODE TITLE:MASTER DEEP DIVE — Alberto Daniel Hill's AI Architecture of Remorse: The Complete 5-Season Saga & Bonus ArcsWhat happens when a cybersecurity expert wrongfully jailed by the state turns ...

29 Sep 43min
EXTRA EPISODE — Progreso, Canelones: The Scapegoat Protocol

EXTRA EPISODE — Progreso, Canelones: The Scapegoat Protocol

FULL SHOW NOTES / DESCRIPTION:May 2026. A 19-year-old kid from Progreso, Canelones is arrested in a dawn raid. The headlines scream: "Leader of PampaLeaks Neutralized!" But behind the televised press ...

29 Sep 6min
Populärt inom True Crime

podme-dokumentar
infor-ratta
rattegangspodden
podme-crime
svenska-fall
aftonbladet-krim
krimrummet
fallen-jag-aldrig-glommer
forhorsrummet
svenska-mordhistorier
rss-svenska-fall-podcast
spoktimmen
motiv
en-mork-historia
p3-krim
seriemordarpodden
rss-krimstad
mordpodden
alskade-psykopat
makabra-mord